Aller au contenu principal
Découvrez le cloud d'infrastructure quantique En savoir plus

QCOS Ledger

Chaque exécution quantique, scellée comme une preuve qu'un auditeur peut recalculer

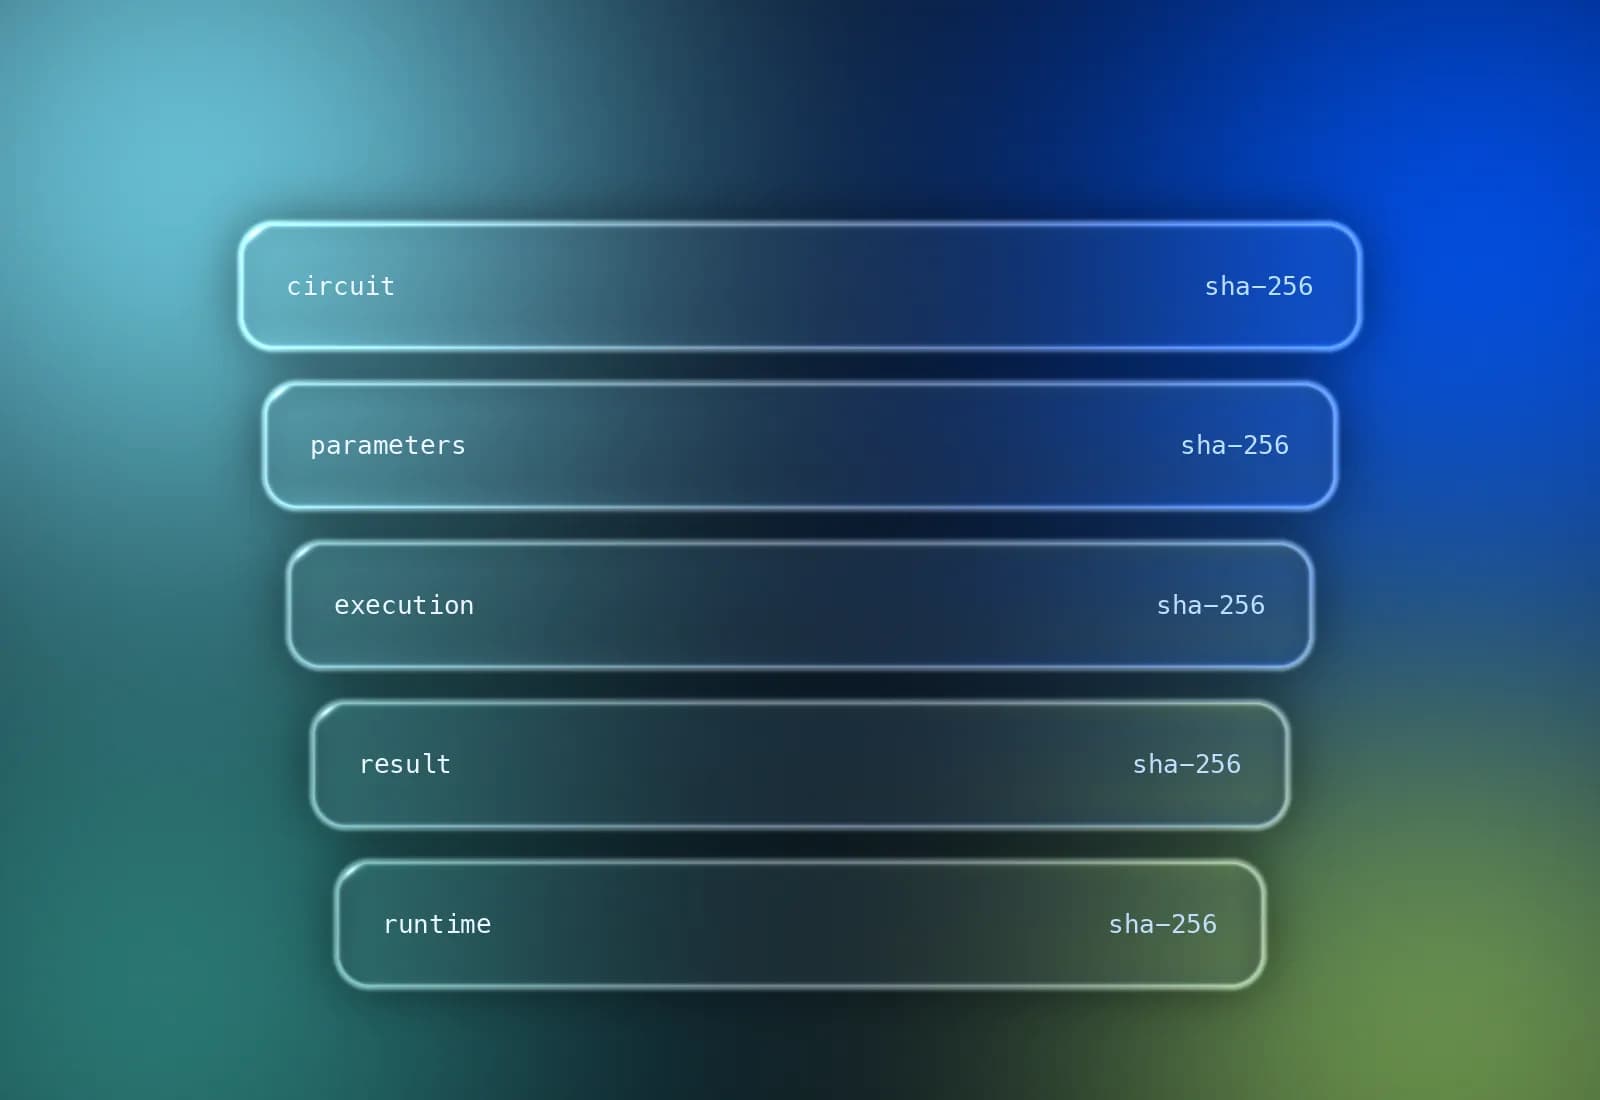
QCOS écrit un enregistrement de preuves par job : circuit, paramètres, exécution, résultat et runtime, chacun haché avec SHA-256 et scellé sous une racine de Merkle RFC 9162. Quiconque détient l'enregistrement peut reconstruire la racine et la comparer, sans rien demander à SoftQuantus.

  • 5

    éléments dans chaque enregistrement : circuit, paramètres, exécution, résultat et runtime

  • SHA-256

    sur chaque élément et sur l'enregistrement canonique (le hash du paquet)

  • RFC 9162

    Arbre de Merkle, préfixes 0x00 pour les feuilles et 0x01 pour les nœuds, racine stockée avec l'enregistrement

  • 4

    résultats possibles pour un enregistrement : COMPLETED, FAILED, REFUSED, TIMEOUT

  • 2

    niveaux d'assertion, chacun indiquant exactement ce que le sceau prouve

  • 3

    façons de vérifier un enregistrement, dont une sans aucun service SoftQuantus

Ce que le sceau vous apporte

Trois propriétés, chacune vérifiable

01

Un enregistrement pour chaque exécution

Les exécutions refusées et échouées sont enregistrées comme celles qui ont abouti. Le champ outcome indique laquelle, et l'élément execution conserve l'erreur. Une piste d'audit avec des trous n'en est pas une.

02

Une vérification sans confiance

Un vérificateur recalcule les cinq empreintes d'éléments, reconstruit l'arbre et compare la racine. Il lui faut l'enregistrement et une implémentation de SHA-256. Il n'a pas besoin que SoftQuantus soit en ligne, ni même qu'elle existe.

03

Un niveau d'assertion qui ne surestime pas

SEALED_UNSIGNED signifie que les empreintes sont cohérentes. SEALED_ATTESTED signifie qu'une signature est jointe en plus. Un enregistrement n'affirme jamais plus que son niveau d'assertion, et cette page non plus.

Comment un système est audité

De cinq éléments à une racine, et retour

Les rendus ci-dessous sont calculés à partir du protocole lui-même : de vrais hashes SHA-256 sur un enregistrement d'exemple, disposés comme l'arbre que reconstruit le vérificateur.

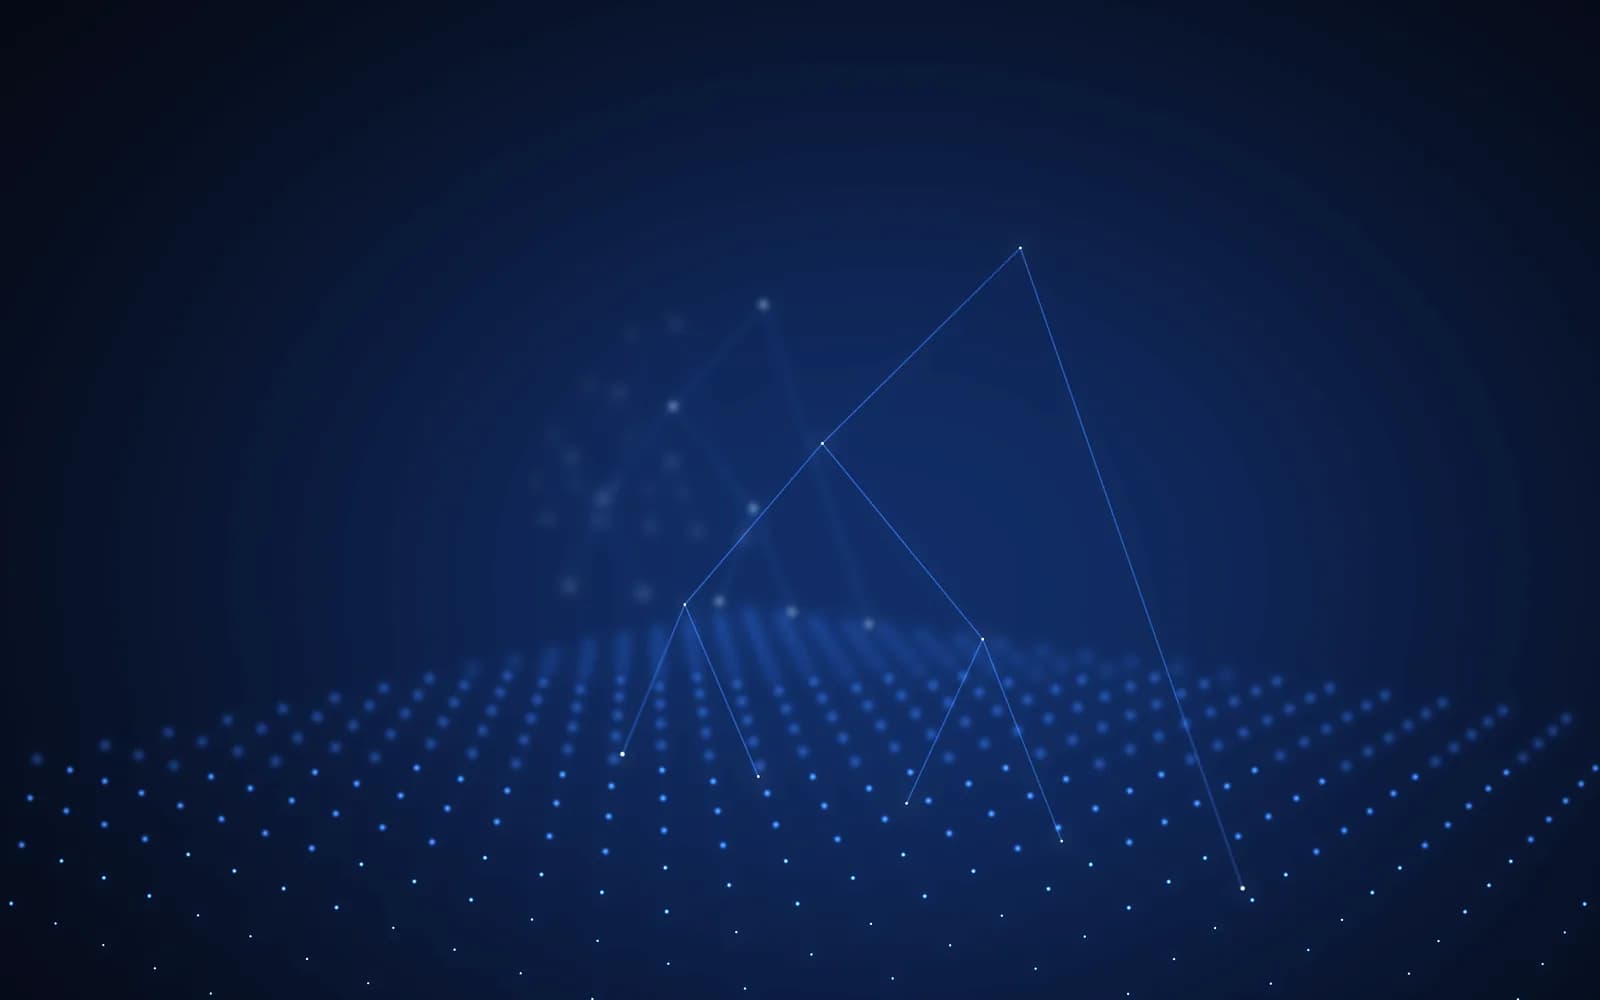
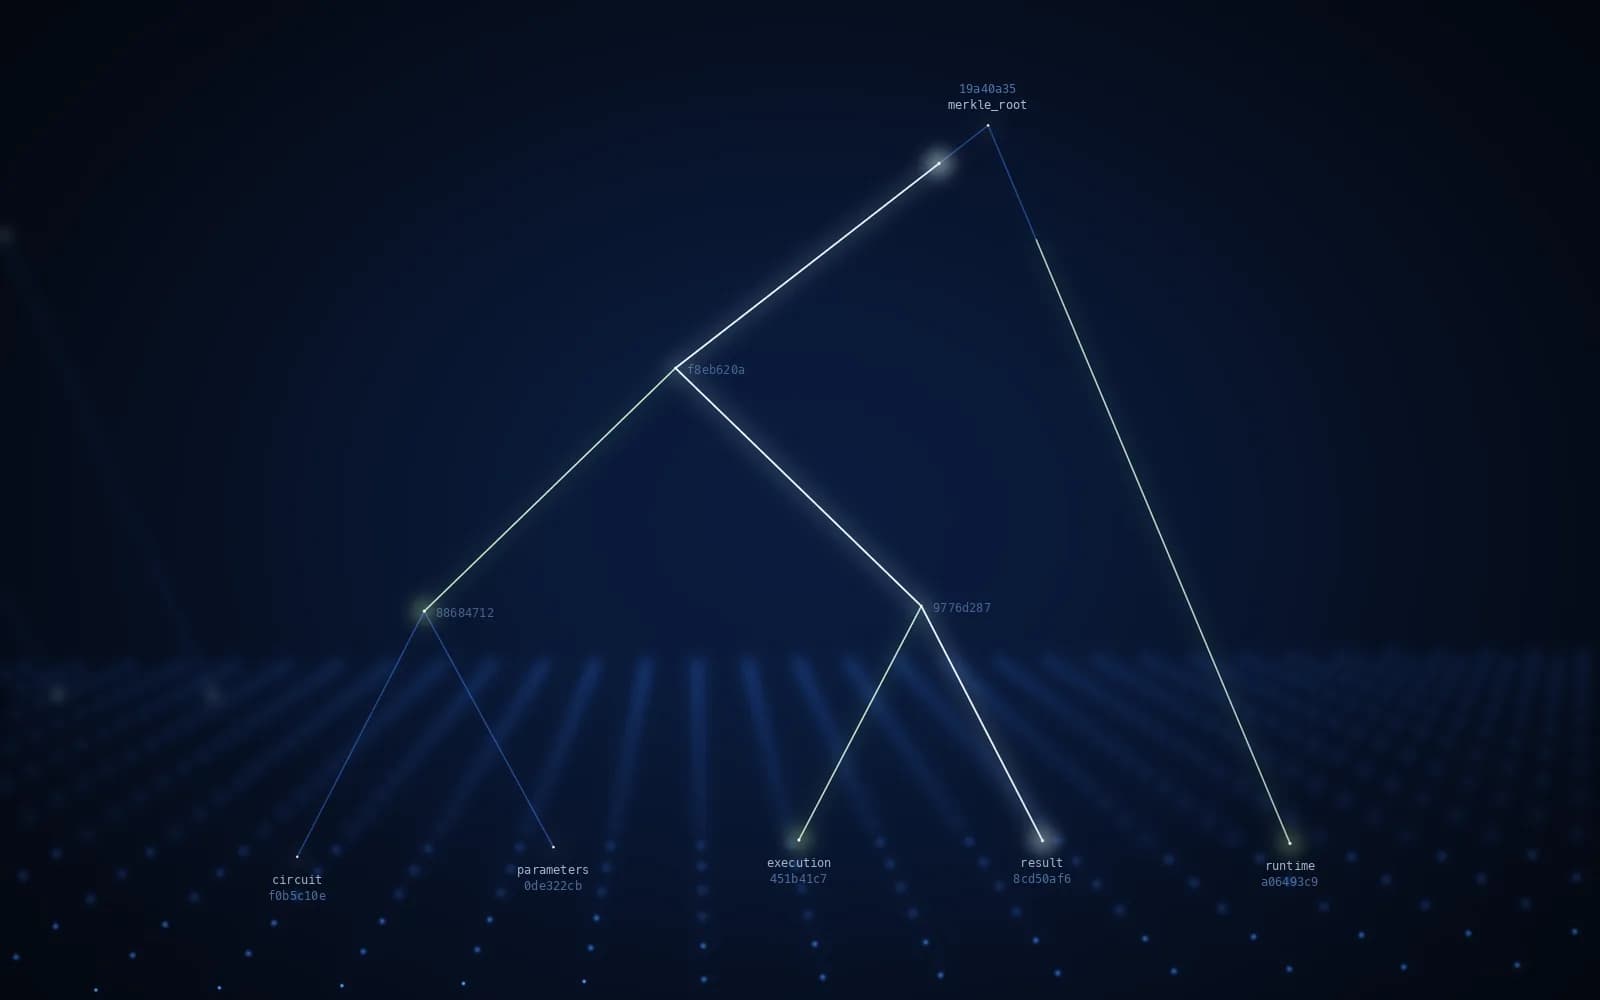
Arbre de Merkle rendu d'un enregistrement de preuves QCOS : cinq feuilles étiquetées, deux nœuds internes et le merkle_root, chacun avec les huit premiers chiffres hexadécimaux de son hash

Un enregistrement, un arbre

Les cinq éléments deviennent une seule racine

Chaque élément est sérialisé de façon canonique (clés triées, sans espaces), haché, puis placé comme feuille. Les paires sont hachées vers le haut selon la règle de découpage de la RFC 9162 jusqu'à ce qu'il ne reste qu'une racine. Cette racine est écrite dans l'enregistrement sous le nom merkle_root ; le hash de l'enregistrement canonique entier est écrit sous le nom bundle_hash.

Modifiez un seul octet du résultat : la feuille du résultat, chaque nœud au-dessus et la racine changent tous.

Arbre rendu avec le chemin de preuve d'un élément éclairé : l'élément, ses hashes frères et la racine

Preuve d'inclusion

Prouver un élément sans rien divulguer d'autre

Pour montrer qu'un résultat appartient à un enregistrement scellé, le détenteur remet l'élément résultat et les hashes frères le long de son chemin vers la racine : pour cinq éléments, trois hashes. Le vérificateur recalcule vers le haut et compare. Le texte du circuit, les paramètres et le locataire restent privés.

Cette même forme de preuve permet à un régulateur de vérifier un résultat et à un fournisseur de vérifier un identifiant de backend, à partir du même enregistrement, sans voir la moitié de l'autre.

Plusieurs arbres d'enregistrements rendus qui s'éloignent en perspective, chacun étant une structure distincte avec sa propre racine

Des enregistrements indépendants

Pas de chaîne entre les enregistrements, volontairement

Le protocole ne relie pas un enregistrement au précédent. Un enregistrement est complet en soi et se vérifie en soi. Supprimer ou modifier un enregistrement n'invalide jamais ses voisins : un locataire peut donc remettre un seul enregistrement à un examinateur, et cet enregistrement porte toute sa preuve.

L'ordre vient de created_at et de record_id, tous deux inclus dans le contenu scellé. Les affirmations d'un registre chaîné par hash ont été retirées de ce site ; le format d'enregistrement n'en a jamais eu.

L'enregistrement

Sept champs au sommet, cinq éléments en dessous

Voici le format complet. Un auditeur qui l'a vu une fois peut lire n'importe quel enregistrement écrit par QCOS.

record_idIdentifiant de l'enregistrement, inclus dans le contenu scellé
tenant_idLe workspace auquel l'exécution appartenait
created_atDate d'écriture de l'enregistrement
outcomeCOMPLETED, FAILED, REFUSED ou TIMEOUT
merkle_rootRacine de l'arbre à cinq feuilles
bundle_hashSHA-256 de l'enregistrement canonique
claim_levelSEALED_UNSIGNED ou SEALED_ATTESTED
  • circuitquel programme a été soumis, exactement tel qu'il a été soumis

    qasm, qubit_count, submitted_artifact_hash

  • parametersce qui a été demandé, avant toute décision de routage

    primitive, backend_requested, method, shots_requested, observables

  • executionce qui s'est réellement exécuté, où, quand, et si la sortie brute du fournisseur a été conservée

    executed_backend_id, provenance, shots_executed, submitted_at, started_at, completed_at, wall_time_s, compiled_artifact_hash, provider_job_id, raw_provider_result_hash, binding_note, error

  • resultce que l'appelant a reçu

    les données de mesure ou de valeur moyenne renvoyées à l'appelant

  • runtimequelle build de QCOS a écrit l'enregistrement

    api_contract_version, revision, commit, build_date
Ce que demande un auditeur

Huit questions, et le champ qui répond à chacune

QuestionOù l'enregistrement y répond
Quel circuit s'est exécuté ?circuit.qasm et circuit.submitted_artifact_hash
Le backend demandé est-il le backend utilisé ?parameters.backend_requested comparé à execution.executed_backend_id
Tous les tirs ont-ils été exécutés ?parameters.shots_requested comparé à execution.shots_executed
Combien de temps cela a-t-il pris, et quand ?execution.submitted_at, started_at, completed_at, wall_time_s
La sortie propre du fournisseur a-t-elle été conservée ?execution.provider_job_id et execution.raw_provider_result_hash
Simulateur ou matériel ?execution.provenance
Quel logiciel a écrit cela ?runtime.commit, runtime.revision, runtime.build_date
A-t-il été modifié depuis ?Recalculez merkle_root et bundle_hash ; les deux doivent correspondre

Vérification

Trois façons de vérifier un enregistrement

Dans l'API

POST /api/v1/runtime/evidence/verify

Envoyez un enregistrement ; QCOS recalcule les hashes et la racine, puis renvoie la comparaison, champ par champ.

Dans le SDK

client.evidence.verify_offline(record)

Le même recalcul à l'intérieur de votre processus. Rien ne quitte la machine.

Sans aucun code SoftQuantus

softquantus-verify report.json

Un outil en ligne de commande sous licence MIT pour les rapports publiés. Son code source est public afin que la vérification elle-même puisse être auditée.

Pas disponible aujourd'hui

  • Vérification de signature. Un enregistrement SEALED_ATTESTED porte une signature, mais le bundle de confiance public ne contient aucune clé : aucun vérificateur ne peut donc en contrôler une. Tant qu'il en sera ainsi, traitez chaque enregistrement comme SEALED_UNSIGNED : les empreintes sont cohérentes, l'auteur n'est pas prouvé.
  • Confidentialité. Le sceau prouve l'intégrité. Les enregistrements ne sont pas chiffrés par le registre ; conservez-les là où s'appliquent vos propres contrôles d'accès.
  • Rapport de coûts et de budget. L'argent se trouve dans la Softquantus Research Platform, pas dans l'enregistrement.

Pour qui l'enregistrement est écrit

Six revues qui posent la même question

Chaque revue ci-dessous demande, dans son propre langage, ce qui s'est exécuté et si cela peut être démontré. Les champs listés sont ceux qui y répondent.

Services financiers

Les revues de risque de modèle demandent quelles entrées ont produit un chiffre et si l'exécution peut être répétée.

circuit, parameters, execution.provenance

Énergie et services publics

Les études de dispatching et de réseau doivent montrer le solveur, le backend et le moment où la réponse a été produite.

execution.executed_backend_id, completed_at

Pharmaceutique et clinique

Les règles d'intégrité des données exigent des résultats attribuables, contemporains et inaltérés.

tenant_id, created_at, merkle_root

Secteur public et défense

Les achats exigent des preuves qu'un tiers peut vérifier sans accès chez le fournisseur.

vérification hors ligne, claim_level

Centres de calcul haute performance et fournisseurs cloud

Les revues d'allocation demandent ce que chaque projet a exécuté et combien de tirs il a consommés.

shots_executed, wall_time_s, outcome

Fournisseurs de matériel et de firmware

Les programmes de conformité exigent que l'artefact compilé et la sortie brute du dispositif soient rattachés à un même job.

compiled_artifact_hash, raw_provider_result_hash

Référentiels

Ce que demandent les revues

QCOS Ledger n'est certifié selon aucun référentiel. Il produit le type d'enregistrement que ces revues demandent à voir.

  • ISO/IEC 27001

    Journalisation des événements, protection des informations de journal, et capacité à montrer qui a fait quoi.

  • Règlement européen sur l'IA, article 12

    Conservation automatique des enregistrements pendant toute la durée de vie d'un système à haut risque, suffisante pour tracer son fonctionnement.

  • Intégrité du traitement SOC 2

    Preuve que le traitement était complet, exact, ponctuel et autorisé.

  • Intégrité des données GxP (ALCOA+)

    Enregistrements attribuables, lisibles, contemporains, originaux et exacts.

Voyez un enregistrement issu de votre propre exécution

Apportez un circuit. Nous l'exécutons sur un simulateur, nous vous remettons l'enregistrement, et vous le vérifiez sur votre ordinateur portable avant la fin de l'appel.

Mises à jour sur les preuves et la gouvernance

Évolutions du format d'enregistrement, des outils de vérification et des niveaux d'assertion.

Film et rendus calculés par SoftQuantus à partir du protocole qcos-evidence/1 sur des enregistrements d'exemple. Aucune image d'archive.