01
すべての実行に1件の記録
拒否された実行や失敗した実行も、完了した実行と同じように記録されます。どれに当たるかはoutcomeフィールドが示し、executionの項目にエラーが残ります。抜けのある監査証跡は、監査証跡とは言えません。
QCOS Ledger
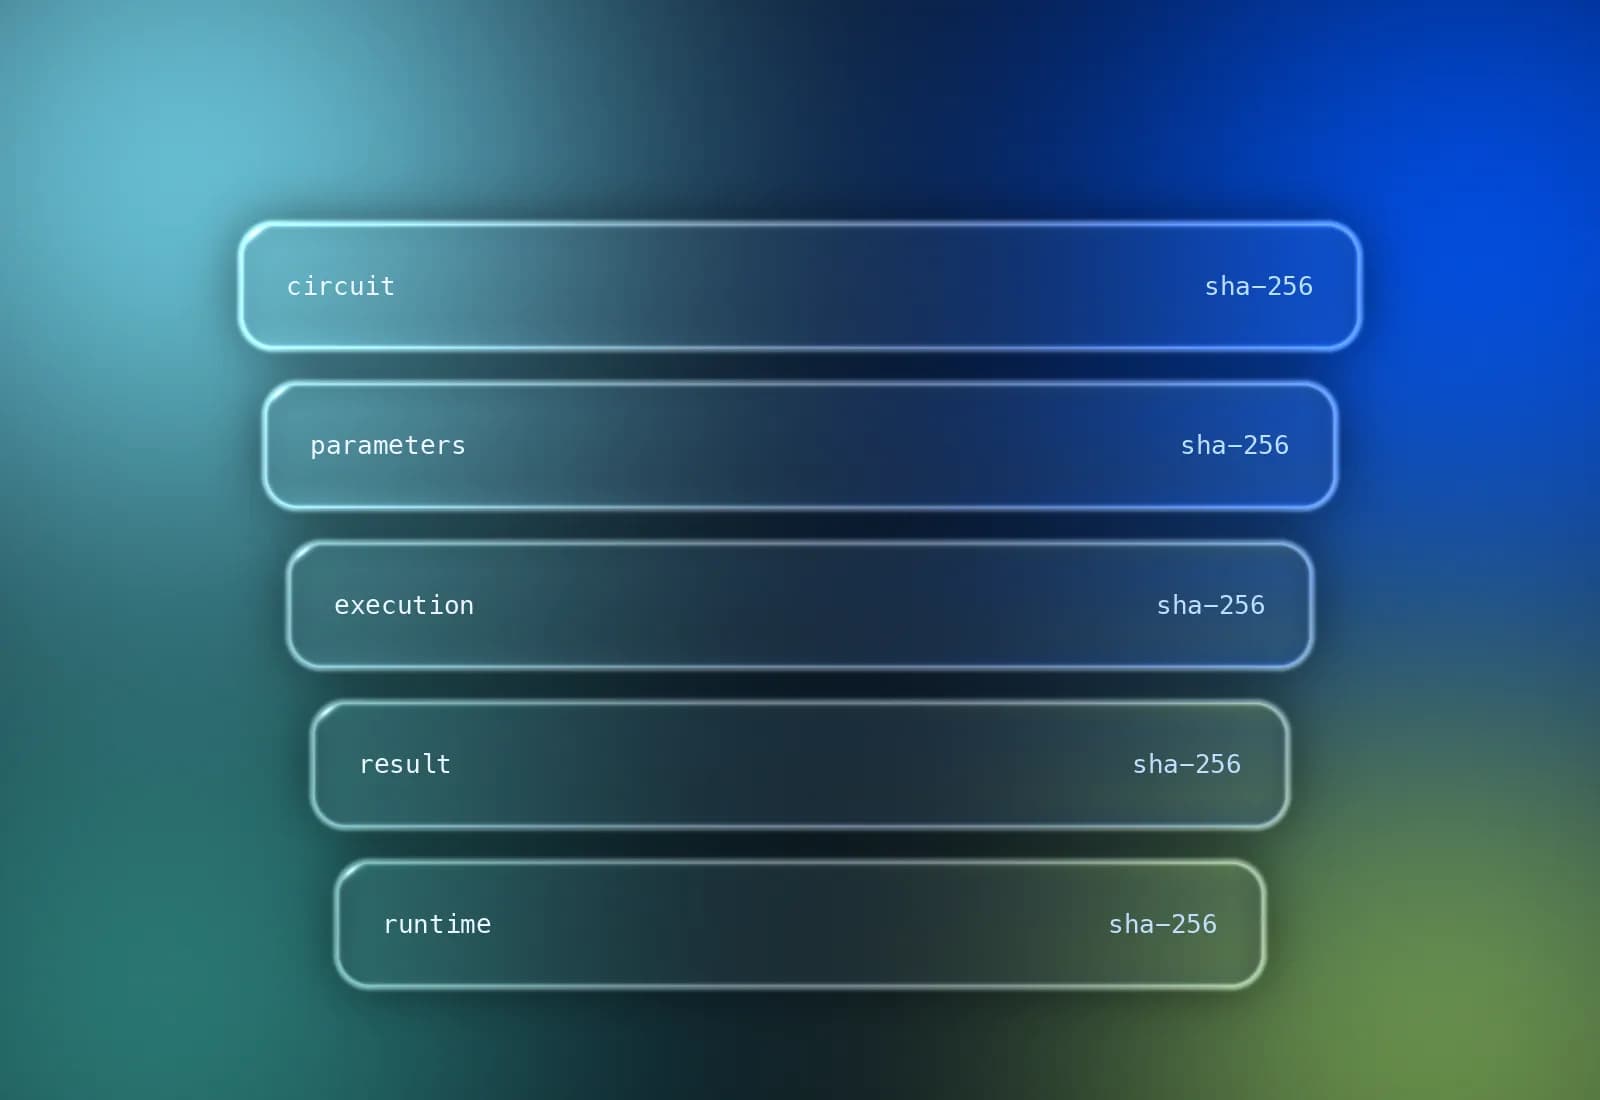
QCOSはジョブごとに1件の証拠記録を書き込みます。circuit、parameters、execution、result、runtimeの各項目をSHA-256でハッシュ化し、RFC 9162のマークルルートの下に封印します。記録を持つ人は誰でも、SoftQuantusに問い合わせることなく、ルートを再構築して比較できます。
5
1件の記録に含まれる項目:circuit、parameters、execution、result、runtime
SHA-256
各項目と、正規化された記録全体(バンドルハッシュ)に対して
RFC 9162
マークルツリー。リーフは0x00、ノードは0x01のプレフィックスを使用し、ルートは記録とともに保存されます
4
1件の記録が取りうる結果:COMPLETED、FAILED、REFUSED、TIMEOUT
2
クレームレベル。それぞれ、封印が何を証明するかを正確に示します
3
記録を検証する方法。うち1つはSoftQuantusのサービスをまったく使いません
封印がもたらすもの
01
拒否された実行や失敗した実行も、完了した実行と同じように記録されます。どれに当たるかはoutcomeフィールドが示し、executionの項目にエラーが残ります。抜けのある監査証跡は、監査証跡とは言えません。
02
検証側は、5つの項目ハッシュを再計算し、ツリーを再構築してルートを比較します。必要なのは記録とSHA-256の実装だけです。SoftQuantusがオンラインである必要も、存在している必要もありません。
03
SEALED_UNSIGNEDは、ハッシュが整合していることを意味します。SEALED_ATTESTEDは、それに加えて署名が添付されていることを意味します。記録はクレームレベルを超える内容を示しません。このページも同様です。
システムの監査の流れ
以下の描画は、プロトコルそのものから計算したものです。サンプル記録に対する実際のSHA-256ハッシュを、検証側が再構築するツリーの形に配置しています。
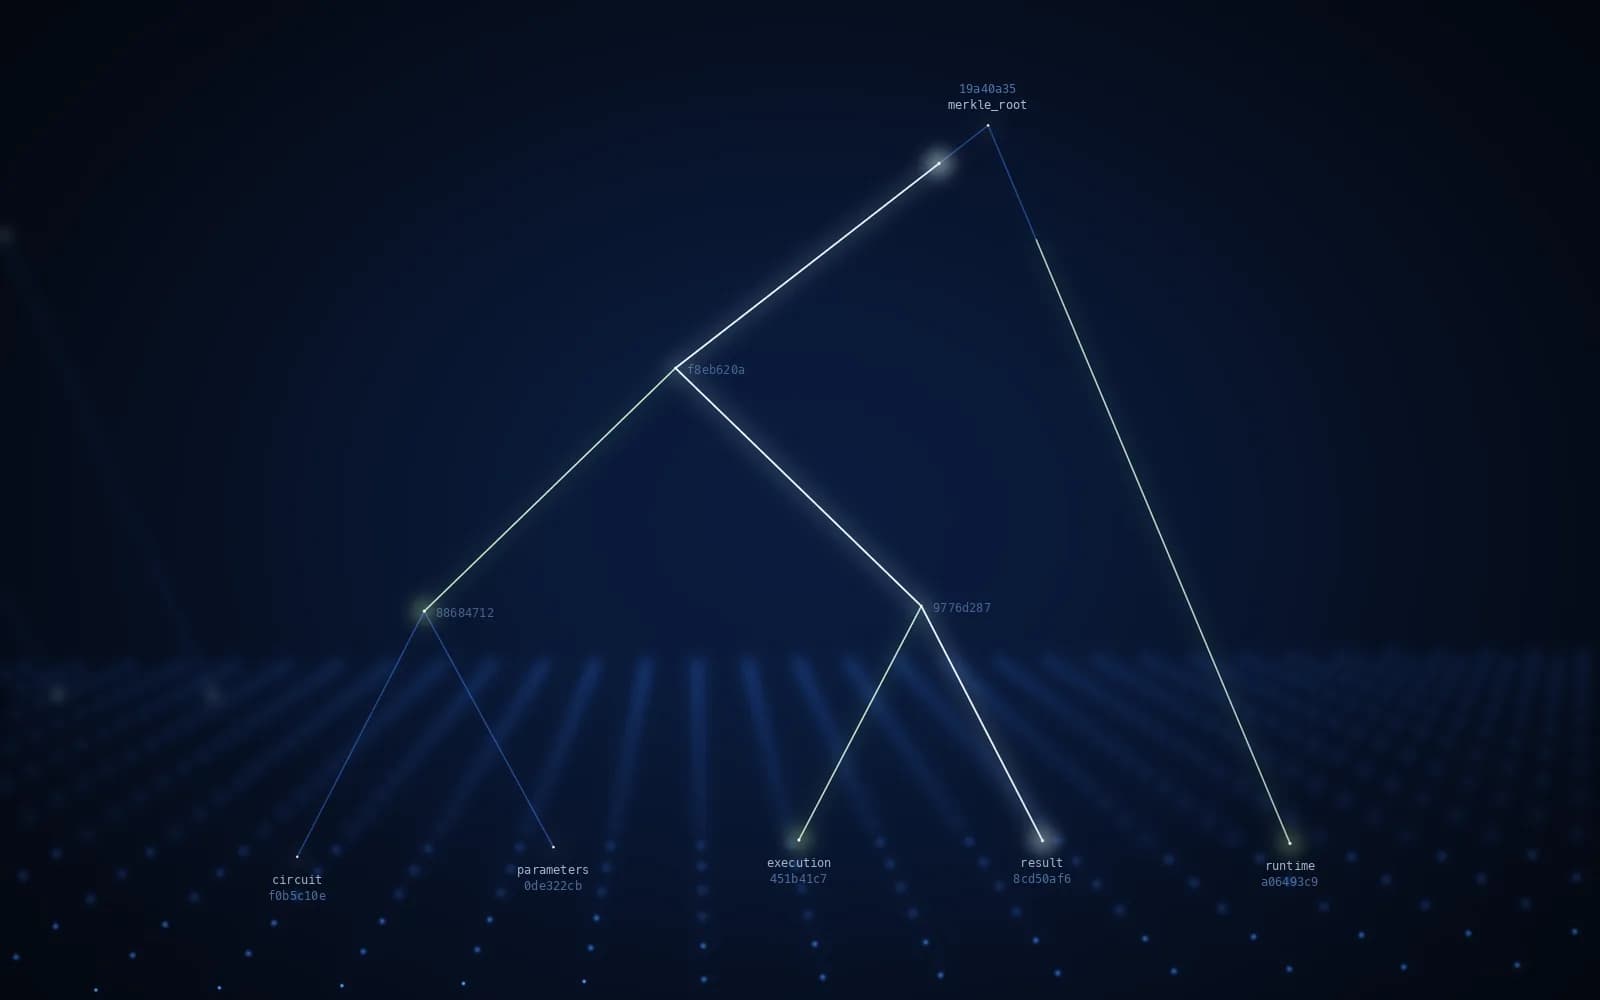
1件の記録、1本のツリー
各項目は正規化してシリアライズし(キーはソート、空白なし)、ハッシュ化してリーフとして配置します。ペアはRFC 9162の分割規則に従って上方向にハッシュ化し、ルートが1つになるまで続けます。このルートはmerkle_rootとして記録に書き込まれ、正規化した記録全体のハッシュはbundle_hashとして書き込まれます。
resultの1バイトを変更すると、resultのリーフ、その上のすべてのノード、そしてルートがすべて変わります。
包含証明
結果が封印された記録に属することを示すには、保有者がresult項目と、ルートまでの経路上にある兄弟ハッシュを渡します。5項目の場合は3つのハッシュです。検証側は上方向に再計算して比較します。回路のテキスト、パラメーター、テナントは非公開のままです。
同じ形式の証明により、規制当局は結果を、ベンダーはバックエンドIDを、同じ記録から確認できます。互いの側の情報を見る必要はありません。
互いに独立した記録
このプロトコルは、記録を直前の記録と連結しません。記録はそれだけで完結し、それだけで検証できます。ある記録を削除または変更しても、隣の記録が無効になることはありません。そのため、テナントは1件の記録だけをレビュー担当者に渡すことができ、その記録は証明のすべてを備えています。
順序はcreated_atとrecord_idで決まり、どちらも封印された内容に含まれます。ハッシュで連結された台帳であるかのような記述は、このサイトから削除しました。記録フォーマットに、そのような仕組みはもともとありません。
記録
これが記録フォーマットのすべてです。一度目を通した監査人は、QCOSが書き込むどの記録も読めます。
record_id | 記録の識別子。封印された内容に含まれます |
|---|---|
tenant_id | その実行が属していたワークスペース |
created_at | 記録が書き込まれた日時 |
outcome | COMPLETED、FAILED、REFUSED、またはTIMEOUT |
merkle_root | 5つのリーフを持つツリーのルート |
bundle_hash | 正規化した記録のSHA-256 |
claim_level | SEALED_UNSIGNEDまたはSEALED_ATTESTED |
circuitどのプログラムが提出されたか。提出されたそのままの内容qasm, qubit_count, submitted_artifact_hash
parameters何が要求されたか。ルーティングの判断より前の内容primitive, backend_requested, method, shots_requested, observables
execution実際に何が、どこで、いつ実行されたか。また、プロバイダーの生の出力が保存されたかどうかexecuted_backend_id, provenance, shots_executed, submitted_at, started_at, completed_at, wall_time_s, compiled_artifact_hash, provider_job_id, raw_provider_result_hash, binding_note, error
result呼び出し元が受け取った内容呼び出し元に返された測定データまたは期待値データ
runtimeどのビルドのQCOSがこの記録を書き込んだかapi_contract_version, revision, commit, build_date
監査人が尋ねること
| 質問 | 記録のどこで答えるか |
|---|---|
| どの回路が実行されたか。 | circuit.qasmとcircuit.submitted_artifact_hash |
| 要求したバックエンドと、実際に使われたバックエンドは同じか。 | parameters.backend_requestedとexecution.executed_backend_idを比較 |
| すべてのショットが実行されたか。 | parameters.shots_requestedとexecution.shots_executedを比較 |
| どれくらい時間がかかり、いつ実行されたか。 | execution.submitted_at, started_at, completed_at, wall_time_s |
| プロバイダー自身の出力は保存されたか。 | execution.provider_job_idとexecution.raw_provider_result_hash |
| シミュレーターか、実機か。 | execution.provenance |
| どのソフトウェアが書き込んだか。 | runtime.commit, runtime.revision, runtime.build_date |
| その後に改変されていないか。 | merkle_rootとbundle_hashを再計算します。両方が一致する必要があります |
検証
POST /api/v1/runtime/evidence/verify
記録を送信すると、QCOSがハッシュとルートを再計算し、フィールドごとの比較結果を返します。
client.evidence.verify_offline(record)
同じ再計算を、お客様のプロセス内で行います。データがマシンの外に出ることはありません。
softquantus-verify report.json
公開されたレポート向けの、MITライセンスのコマンドラインツールです。検証そのものを監査できるよう、ソースコードは公開されています。
現時点では利用できないもの
この記録が想定する読み手
以下のレビューはいずれも、それぞれの言葉で「何が実行されたか」「それを示せるか」を問います。記載したフィールドが、その答えになります。
モデルリスクのレビューでは、どの入力がその数値を生んだのか、またその実行を再現できるのかが問われます。
circuit, parameters, execution.provenance
需給調整や系統の検討では、ソルバー、バックエンド、そして答えが得られた時刻を示す必要があります。
execution.executed_backend_id, completed_at
データインテグリティの規則では、結果が帰属可能で、同時性があり、改変されていないことが求められます。
tenant_id, created_at, merkle_root
調達では、ベンダーへのアクセスなしに第三者が確認できる証拠が求められます。
オフライン検証、claim_level
割り当てのレビューでは、各プロジェクトが何を実行し、何ショットを消費したかが問われます。
shots_executed, wall_time_s, outcome
適合性プログラムでは、コンパイル済み成果物とデバイスの生の出力が、1つのジョブに紐づいている必要があります。
compiled_artifact_hash, raw_provider_result_hash
フレームワーク
QCOS Ledgerは、いずれのフレームワークに対しても認証を受けていません。これらのレビューが提示を求める種類の記録を生成します。
ISO/IEC 27001
イベントのログ記録、ログ情報の保護、そして誰が何を行ったかを示せること。
EU AI法 第12条
高リスクシステムの稼働期間を通じた自動的な記録保持。その動作を追跡できる程度であること。
SOC 2の処理の完全性
処理が完全で、正確で、適時に行われ、認可されていたことの証拠。
GxPデータインテグリティ(ALCOA+)
帰属可能で、判読でき、同時性があり、原本であり、正確な記録。
回路をお持ちください。シミュレーターで実行し、記録をお渡しします。通話が終わるまでに、お手元のノートPCで検証できます。
記録フォーマット、検証ツール、クレームレベルの変更。
映像と描画は、サンプル記録に対するqcos-evidence/1プロトコルから、SoftQuantusが計算したものです。ストック映像は使用していません。