QuantumLock
BYOC & KMS
秘密鍵はお客様ご自身のクラウドまたはハードウェアセキュリティモジュールに保管します。QuantumLockは、お客様の鍵素材にアクセスすることなく、暗号操作を統括します。
- 鍵はお客様の境界から出ません
- FIPS 140-2 / 140-3 HSMに対応
- エアギャップHSMモードに対応
オープニング映像:PexelsのJakub Bukowski(Pexels License)、トリミングと色調整済み。お客様の鍵セレモニーやHSMではありません。
ユースケース
鍵が境界の外へ出ることなく行われる署名
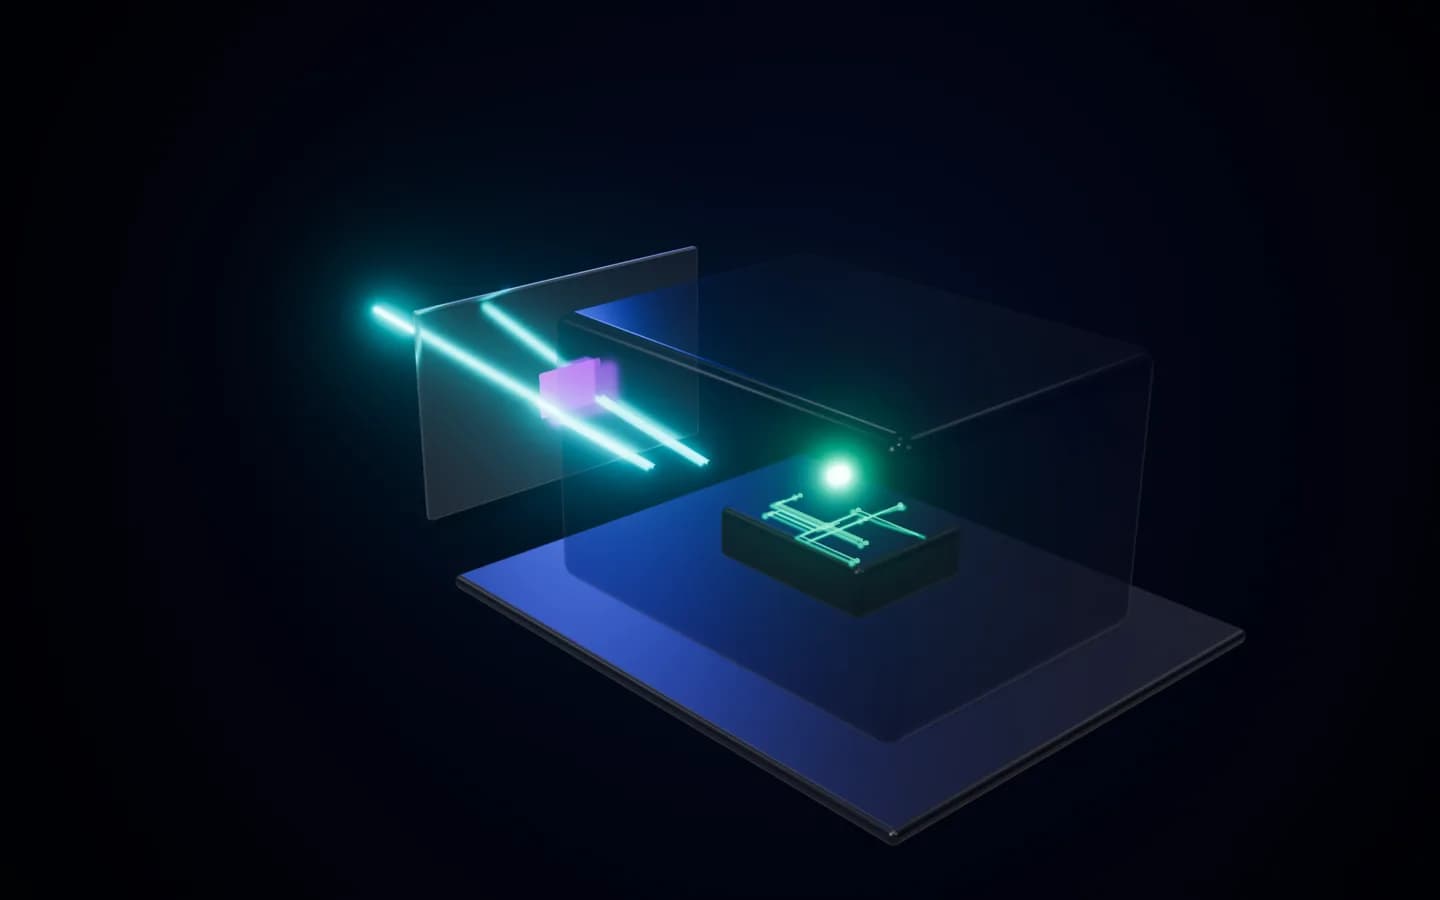
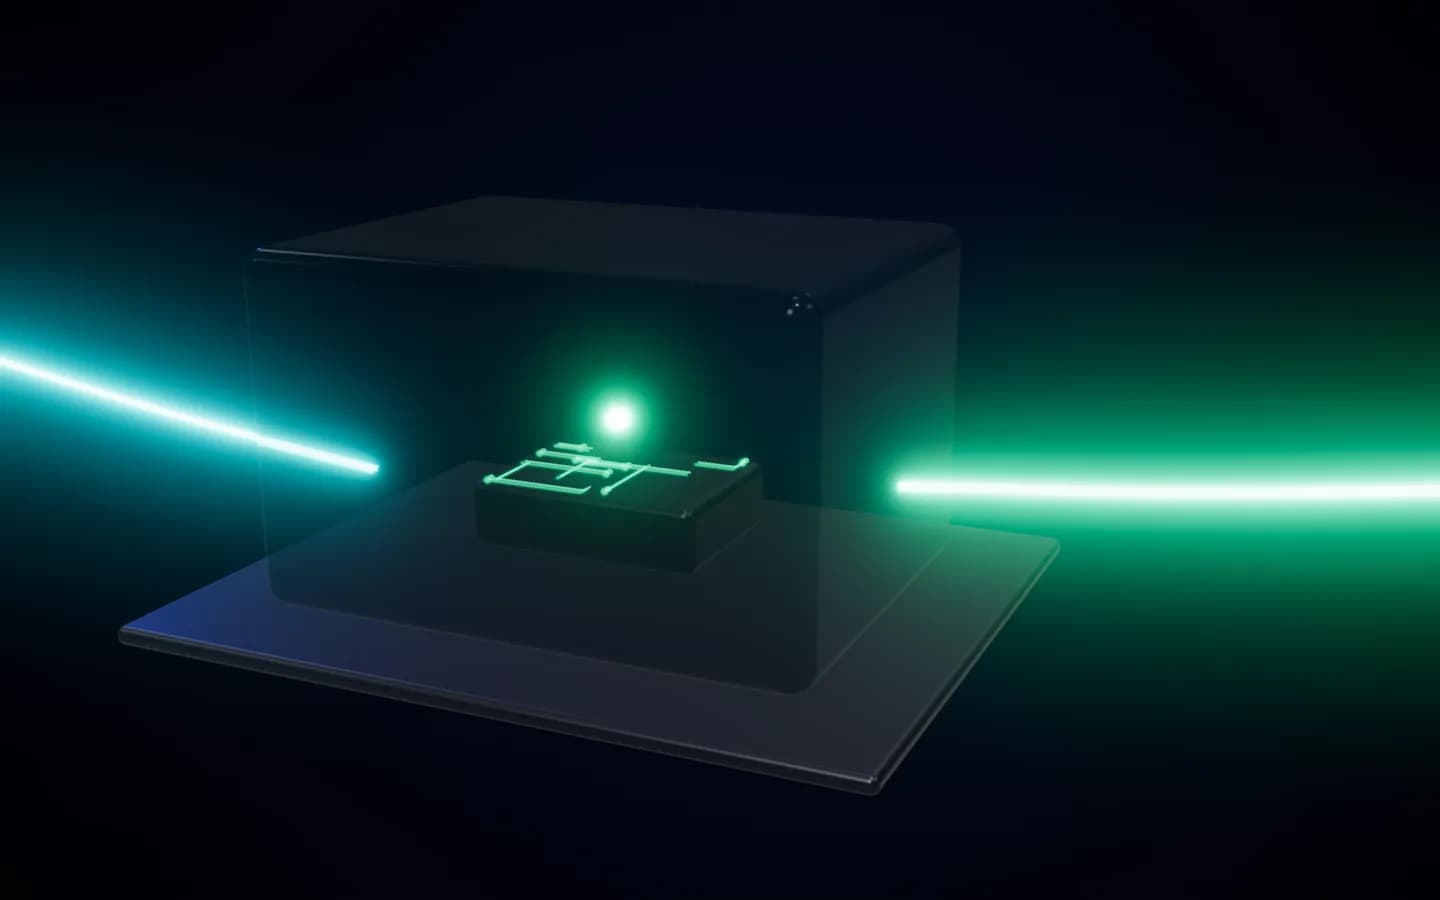
リクエストが入り、結果が出てきます。秘密鍵はお客様が置いた場所にとどまります。
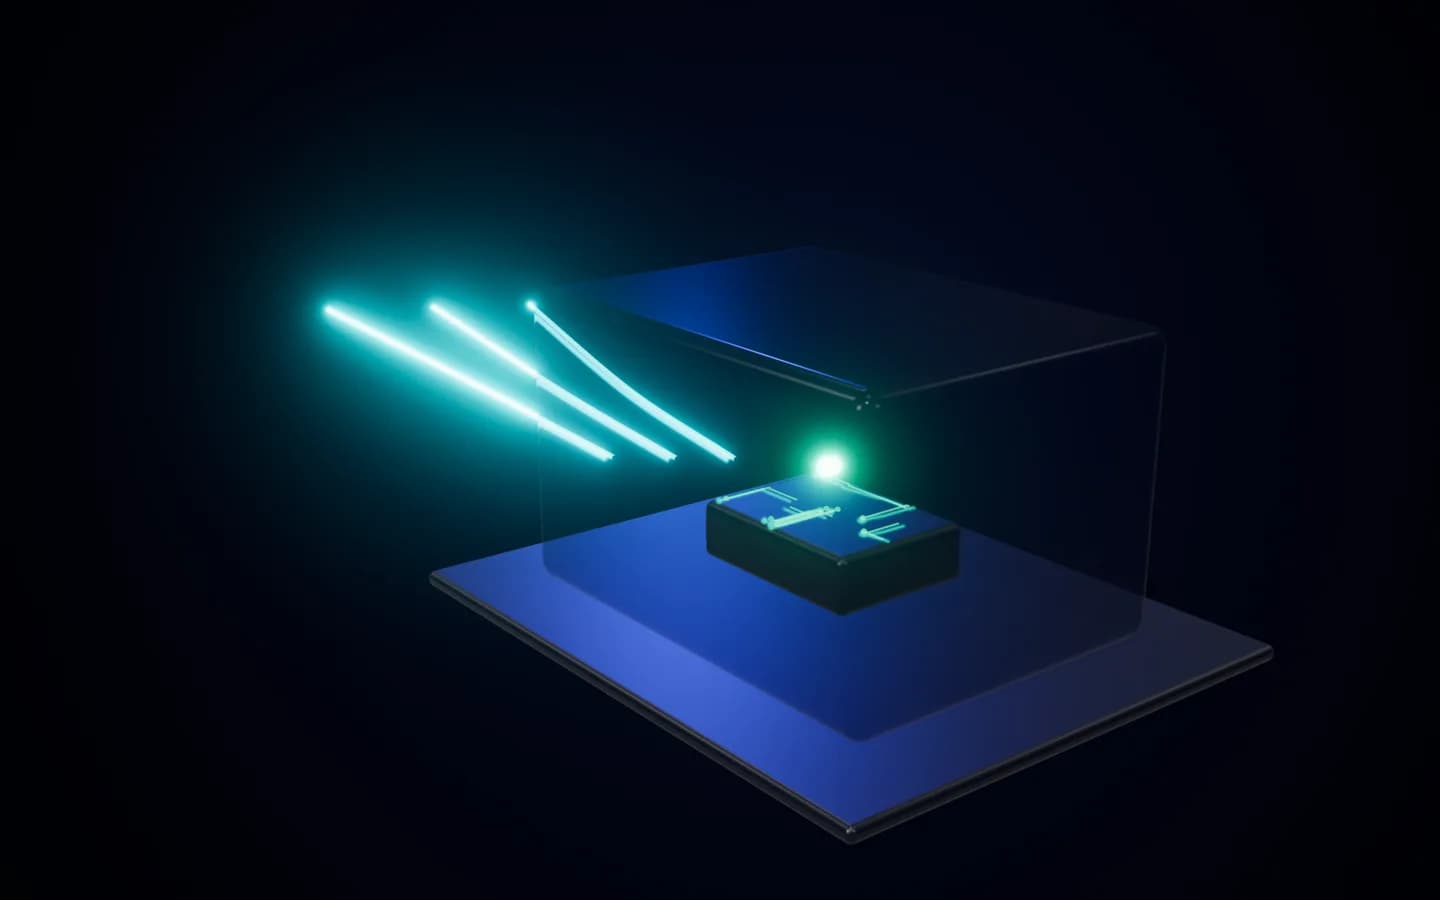
QuantumLock SDKまたはAPIを呼び出して、署名または鍵操作を要求します。
QuantumLockがアルゴリズム、鍵ID、署名パラメータを選び、その操作をお客様のKMSへルーティングします。
秘密鍵はお客様のKMSまたはHSMの内部にとどまり、操作を実行して結果だけを返します。
ポリシーと保管の分離
QuantumLockは、どのアルゴリズムを使うか、いつ署名するかを決定します。鍵はお客様のKMSまたはHSMが保管し、暗号操作も実行します。
KMSProviderRegistry
  .select(
    plan="enterprise",
    deployment="byoc",
    provider="azure-kv",
    hsn=true
  )

// ポリシー:QuantumLockが処理を決定します
// 保管:鍵はお客様のKMSが保持します
// QuantumLockが秘密鍵を目にすることは一切ありません
- 01
お客様のアプリケーション
署名、暗号化、鍵操作を要求するために、QuantumLock SDKまたはAPIを呼び出します。 - 02
QuantumLock(ポリシー)
アルゴリズム、鍵ID、署名パラメータ、ライフサイクルルールを決定します。操作をお客様のKMSへルーティングします。 - 03
お客様のKMS(保管)
秘密鍵を保管し、暗号操作を実行します。鍵はお客様のセキュアな境界から出ることはありません。
対応プロバイダー
鍵を所有する4つの方法
各プロバイダーはネイティブSDKで統合します。クラウドアカウント、IAM、請求、鍵素材はお客様が管理します。
AWS KMS
ご自身のAWS KMS鍵を使用します。QuantumLockはAWS SDKを介して暗号操作を統括します。ハードウェアで保護された鍵にはAWS CloudHSMに対応しています。
- 対称鍵と非対称鍵
- マルチリージョン鍵に対応
- 自動鍵ローテーション
- AWS CloudHSM連携
Azure Key Vault
鍵をお客様のAzure Key VaultまたはAzure Managed HSMに保管します。QuantumLockはマネージドIDによる認証を使い、Azure SDKを介して通信します。
- Azure Key Vault Standard/Premium
- Azure Managed HSM(FIPS 140-2 Level 3)
- ソフトデリートとパージ保護
- Azure ADによるRBAC
GCP Cloud KMS
鍵はお客様のもの、Google Cloudプロジェクトもお客様のもの。QuantumLockはGCP Cloud KMS APIと統合し、サービスアカウント認証を使用します。
- ソフトウェアとハードウェア(Cloud HSM)による鍵の保護
- グローバル、リージョナル、リージョナルレベルのキーリング
- 自動およびオンデマンドの鍵ローテーション
- IAMベースのアクセス制御
PKCS#11 HSM
ハードウェアセキュリティモジュールを標準のPKCS#11(RFC 7512)で接続します。鍵はHSM内部で生成・使用され、デバイスの外に出ることはありません。
- Thales Luna / ProtectServer
- Entrust nShield
- Utimaco CryptoServer
- YubiHSM 2
ソブリンクラウド
ヨーロッパのソブリンインフラストラクチャにデプロイ
データ所在地、規制遵守、ソブリンクラウドの要件がある組織向け。
- OVHcloudフランス / ヨーロッパ
- Scalewayフランス / ヨーロッパ
- Outscale (SecNumCloud)フランス
- T-Systems / Open Telekom Cloudドイツ
- IONOS Cloudドイツ / ヨーロッパ
- Elastxスウェーデン
エアギャップモード
ネットワークなし。最大限のセキュリティ。
防衛、国家安全保障、重要インフラの導入向け。QuantumLockは完全オフラインで動作し、鍵は物理パッケージとして届けられます。外部APIの呼び出しは一切ありません。
- Dockerイメージと鍵をオフラインパッケージとしてお届け
- ローカルの失効リストを使ったオフラインSDKによるライセンス検証
- 暗号操作用のローカルKMS。PKCS#11 HSMはオプションです。
排除される脅威:
- MITM攻撃
- APIキーの窃取
- クラウドプロバイダーの侵害
- DNSポイズニング
攻撃対象領域:なし
責任共有モデル
SoftQuantusが管理する範囲と、お客様の組織が管理する範囲を明確に分けます。
| セキュリティレイヤー | SoftQuantus | お客様の組織 |
|---|---|---|
| ポリシーエンジン(アルゴリズム、ライフサイクルルール) | 責任者 | 該当なし |
| KMSプロバイダー統合(SDK呼び出し、ルーティング) | 責任者 | 該当なし |
| APIとTrust Consoleの提供状況 | 責任者 | 該当なし |
| 秘密鍵素材 | 該当なし | 責任者 |
| HSMハードウェアの調達と物理的セキュリティ | 該当なし | 責任者 |
| クラウドアカウント、請求、IAM | 該当なし | 責任者 |
| APIキーの管理とスコープの割り当て | 責任者 | 責任者 |
| 監査ログの保持 | 責任者 | 責任者 |
鍵を所有し、セキュリティ体制を自ら管理する。
BYOCのアーキテクチャレビューを予約します。当社チームがQuantumLockをお客様の既存のKMSインフラにマッピングします。
エンタープライズ向けKMSとセキュリティのアップデート
BYOC統合ガイド、HSM互換性のアップデート、セキュリティのベストプラクティスをお届けします。