QuantumLock™モジュール
QCOS Quantum Isolation™
共有量子ハードウェア上のマルチテナント実行向けの分離ポリシーです。当社のモンテカルロシミュレーションでは、テナント間の漏洩がランダムな推測と統計的に区別できない水準まで低下します。物理デバイスでは検証されておらず、QCOSは現時点でQPUへのアクセスを提供していません。
- QuantumLock™ 搭載
- 封印された証拠バンドル
- NDAはご要望に応じて提供
オープニング映像:PexelsのMrColo(Pexels License)、トリミングと色調整済み。一般的なサーバーハードウェアであり、SoftQuantusのシステムや量子プロセッサーではありません。
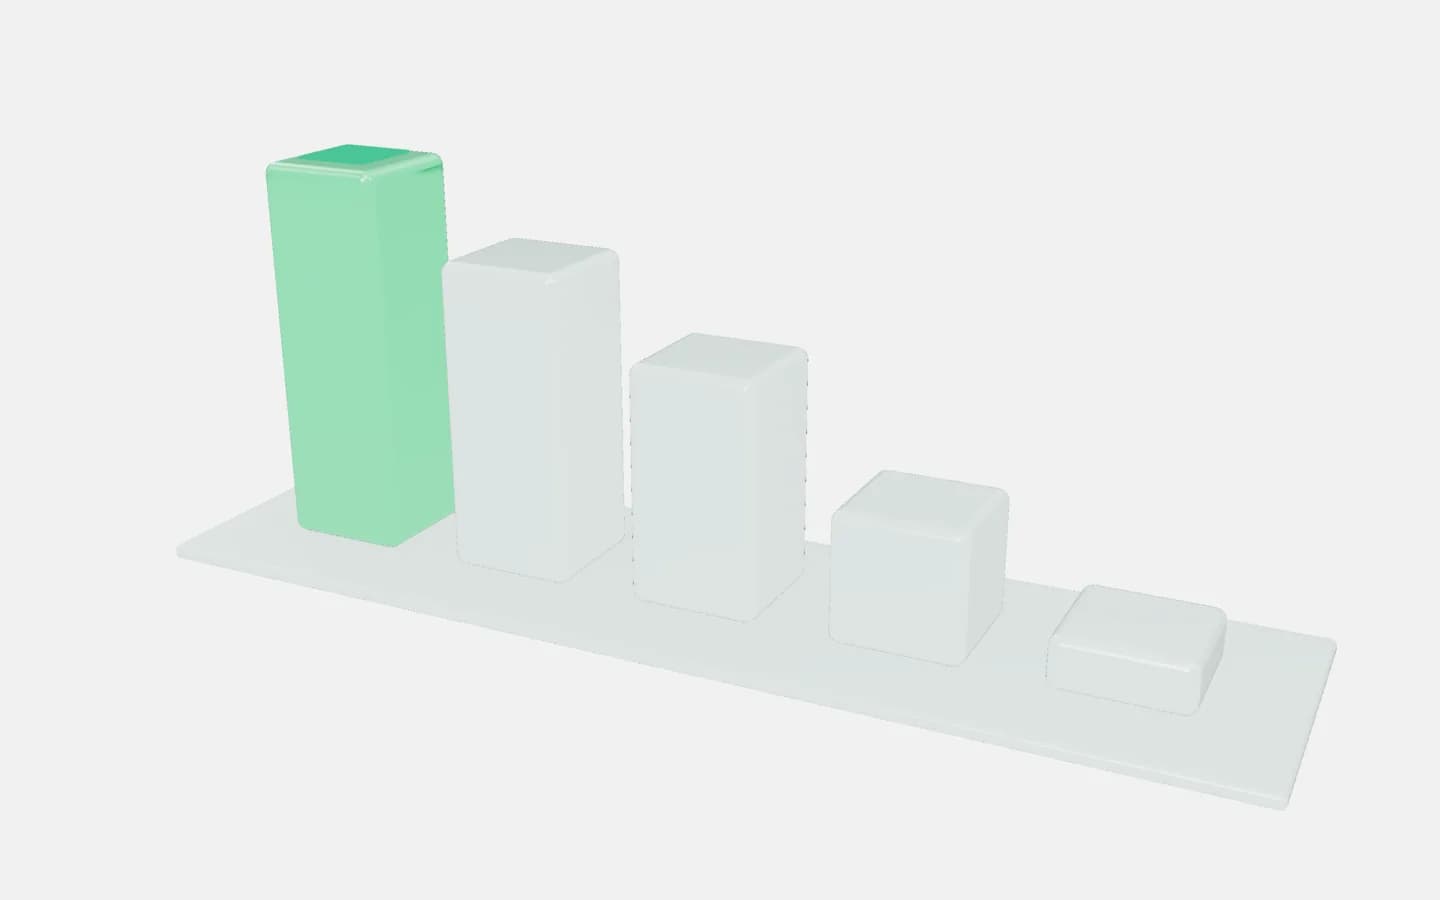
- ベースラインの攻撃精度分離なし(シミュレーション)
- 99.9%
- QCOS EXTREMEの場合シミュレーション結果:ランダムと区別がつかない
- 51.4%
- ビット相互情報量ベースライン比99.4%削減(シミュレーション)
- 0.003
- 敵対者の優位性4つの分類器ファミリーでの最大値(シミュレーション)
- 1.4 pp
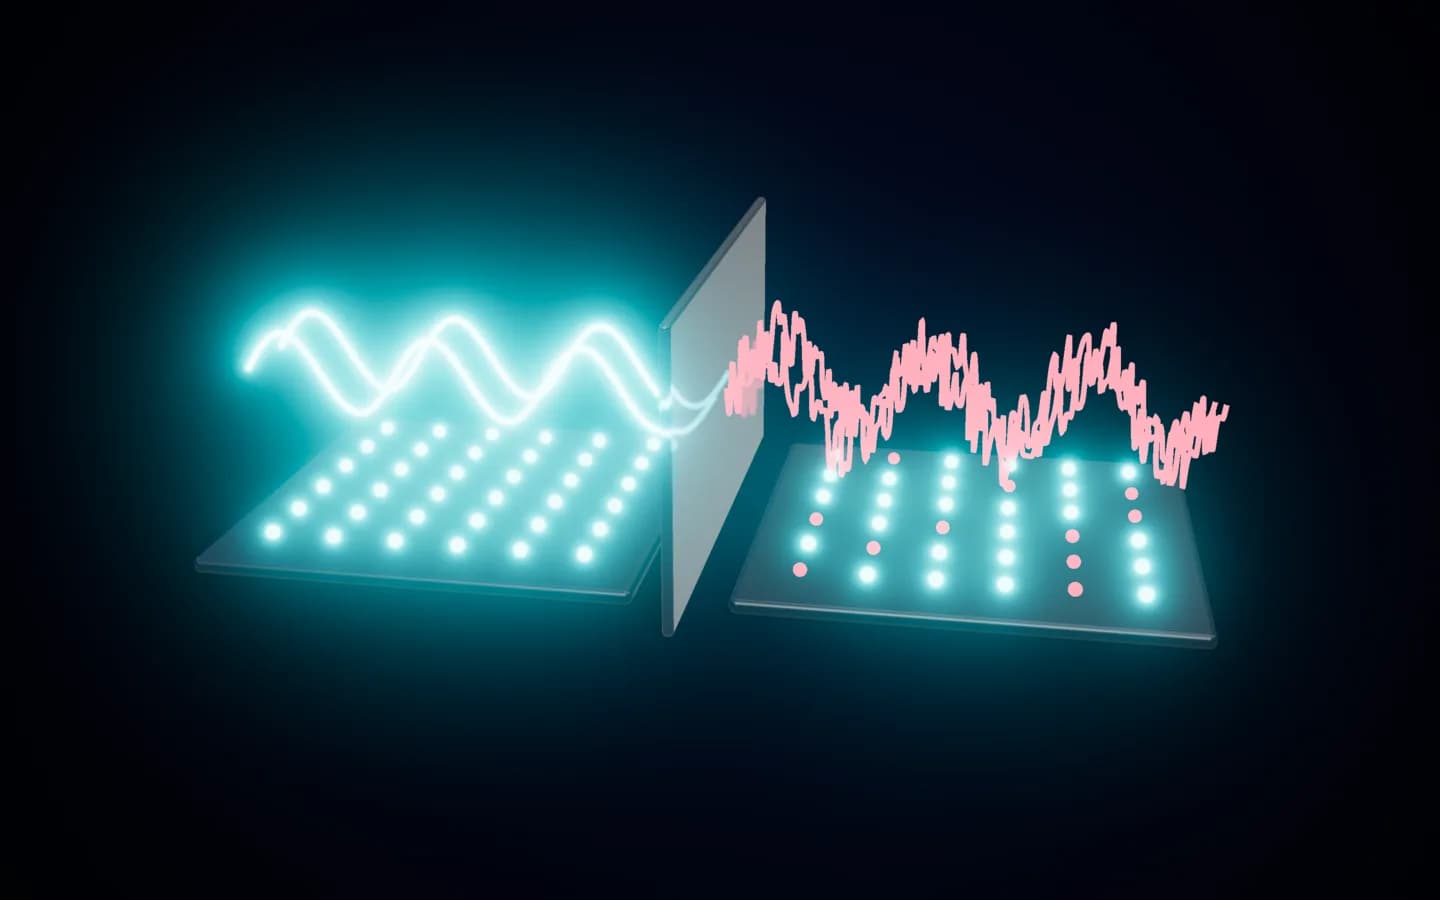
問題:マルチテナントQPUは物理的なサイドチャネルを生む
クラウド量子コンピューティングは本質的に共有されます。異なるテナントが隣接する量子ビット上で実行すると、クロストークとタイミングの相関によって測定可能なサイドチャネルが生じ得ます。同居するテナントは、センサー回路と統計的学習を使って、被害側のワークロードの種類を推測しようとする可能性があります。
- 01
IPの漏洩リスク
悪意のある同居テナントが、アルゴリズム、モデルの構造、回路ファミリーを推測できる可能性があります。 - 02
ベンダーリスク
テナント分離は、プロバイダーのドキュメントで定量化されていないことが多くあります。 - 03
コンプライアンスリスク
監査が難しく、非開示の証明も困難です。規制当局は定量化されたセキュリティの証拠を求めます。
ユースケース
仕組み
物理的な漏洩チャネルを対象とした、階層化された分離戦略
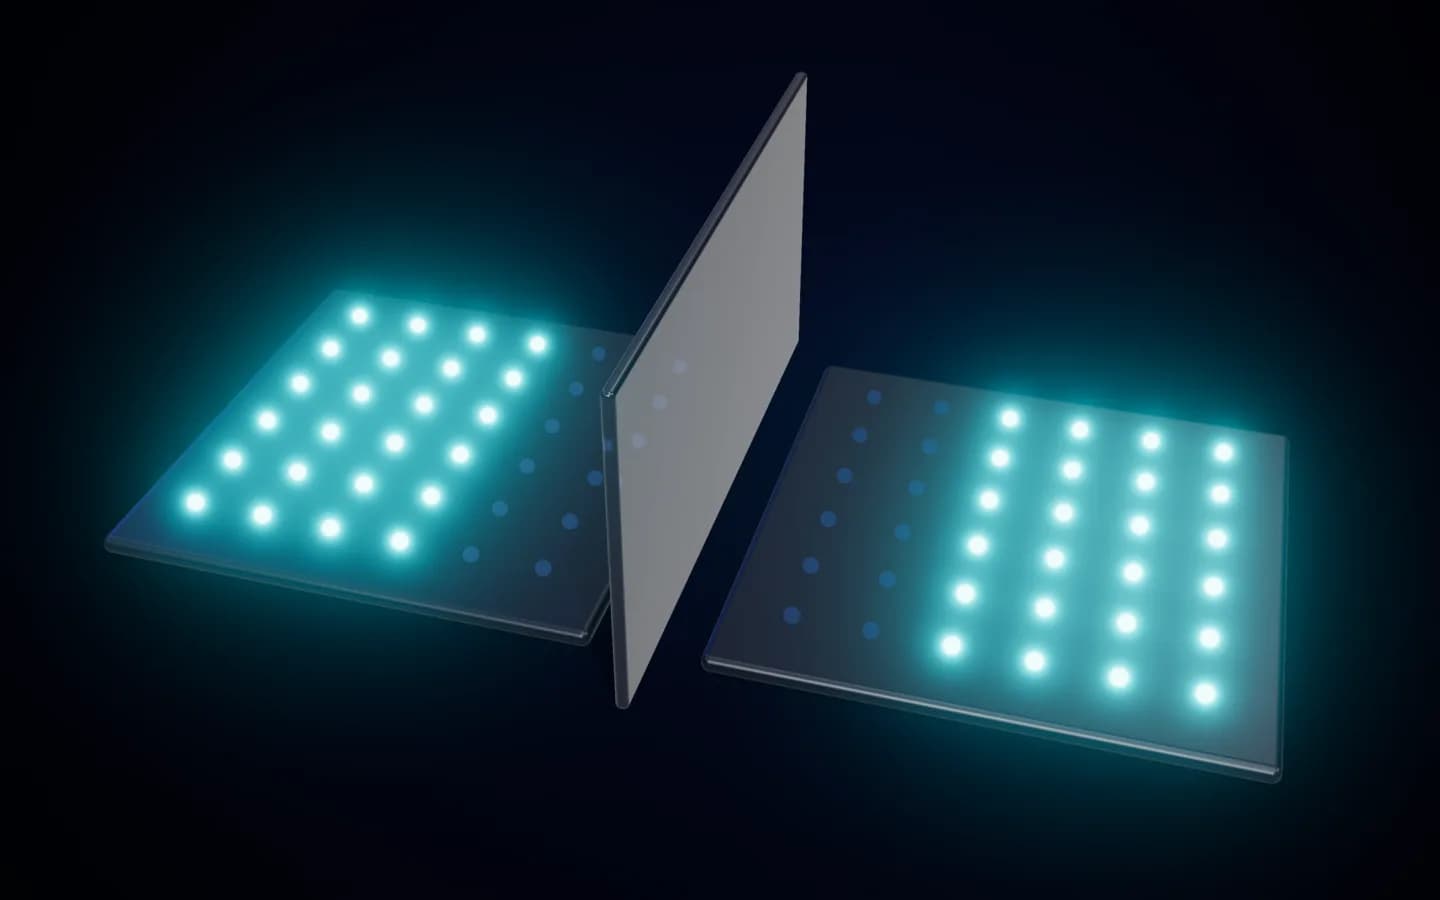
トポロジーを考慮した配置により、テナント間に物理的な距離を確保し、電磁結合を弱めます。
量子ビットのマッピングを実行ごとに変更し、実行をまたいだ統計的な蓄積攻撃を防ぎます。
ランダム化したタイミングとリセットバリアにより、テナント間での同期やドリフトの悪用を抑えます。
独立したデコイワークロードにより、サイドチャネルのSNRを低下させます。被害側の構造とは独立に生成され、二次的な影響はシミュレーションで評価しています。
QCOS Quantum Isolationが提供するもの
明示的な脅威モデルの範囲内で、監査可能な証拠を伴うシミュレーション結果。
{
  "isolation_level": "EXTREME",
  "max_attacker_accuracy": 0.514,
  "wilson_95_ci": [0.483, 0.545],
  "contains_random": true,
  "binomial_test_p": 0.38,
  "mutual_information_bits": 0.003,
  "adversarial_advantage_pp": 1.4,
  "verdict": "INDISTINGUISHABLE_FROM_RANDOM"
}- 01
シミュレーションで定量化
脅威モデルのモンテカルロシミュレーションでは、攻撃成功率はランダムな推測まで低下します。ウィルソン95%信頼区間は50%を含み、正確二項検定ではp = 0.5を棄却できません。 - 02
監査可能な証拠
実行ごとの改ざん検知可能な分離証拠バンドル。JSONとPDFでエクスポートでき、SHA-256のコンテンツハッシュで封印され、セキュリティレビューに利用できます。 - 03
管理されたオーバーヘッド
セキュリティと実用性のトレードオフは明示しています。シミュレーションモデルは、量子ビットのオーバーヘッド11%、スループットへの影響15%、忠実度の低下0.5%未満を想定しており、いずれもハードウェアでは測定していません。 - 04
物理分離モデル
シミュレーションでモデル化した階層型ポリシー:トポロジカルバッファリング、レイアウトのランダム化、時間的な非相関化、デコイの注入。実際のマルチテナントQPUにはまだ適用していません。
分離ティア
ワークロードに合ったセキュリティとオーバーヘッドのバランスを選択
エンタープライズ
STANDARD
論理的分離
- スケジューラーレベルの分離
- 基本的なバッファポリシー
エンタープライズ
HIGH
バッファ+時間的間隔
- 1量子ビットのバッファゾーン
- 100μsのスケジューリング間隔
- リセットバリア
エンタープライズ
MAXIMUM
検証済みのリセットバリア
- 2量子ビットのバッファゾーン
- 1msのスケジューリング間隔
- リセット後の検証
防御
EXTREME
シミュレーションで最大の削減幅
- 3量子ビットの動的バッファ
- 5msの時間的間隔
- ジョブごとのレイアウトのランダム化
- アクティブなデコイ注入
- 改ざん検知可能な証拠バンドル
対象となる方
規制産業やセキュリティを重視する組織向けに設計
金融サービス
政府・防衛
製薬・ライフサイエンス
ハードウェアベンダー
クラウドプラットフォーム
産業R&D
主張しないこと
調達レベルの信頼性を目指して設計されています。当社の主張は、明示的な脅威モデルと測定可能な指標の範囲内に限定されています。
- あらゆるアーキテクチャに共通する普遍的な物理的限界を主張するものではありません
- 「ゼロ漏洩」を主張するものではありません。主張は明示的な脅威モデルの範囲内に限定されています
- 指標はモンテカルロシミュレーションによるもので、ウィルソン信頼区間と正確二項検定で要約しています
- シミュレーションで4つの分類器ファミリーを試しました。実機での適応型の敵対者は検証されていません
- オーバーヘッドの数値はモデル上の仮定であり、ハードウェアでの測定値ではありません
- 実際のマルチテナントQPUでは検証されておらず、QCOSは現時点でQPUへのアクセスを提供していません
アクセスを依頼
ご利用のターゲットQPUトポロジー向けに、セキュリティレビューパッケージ、またはシミュレーションに基づくパイロット設計をご提供します。
連絡先: info@softquantus.comNDAはご要望に応じて提供